Linux.org.ru

Cloudflare поглотила JavaScript-платформу Deno и прекратит её разработку
Компания Cloudflare купила фирму Deno Land Inc, развивающую платформу Deno. Корректирующие релизы Deno runtime и обновления с устранением уязвимостей планируют публиковать ещё год, после чего разработка Deno будет прекращена. Код Deno останется открытым и при наличии интереса сообщество сможет своими силами продолжить развитие платформы.
Что касается других разработок компании Deno Land, то проект celld, позволяющий запускать Worker-приложения на своих серверах, будет интегрирован с платформой Cloudflare Workers. Платформа Deno Deploy будет поддерживаться ещё шесть месяцев, после чего прекратит существование, а платным пользователям обеспечат миграцию на Cloudflare Workers. Репозиторий пакетов JSR (JavaScript Registry) продолжит работу, но связанная с ним инфраструктура будет перенесена в Cloudflare. Поддержка rusty_v8, Rust-обвязок для движка V8, будет продолжена, но разработка будет интегрирована с JavaScript runtime workerd.
Разработчики Deno переключатся на работу над self-hosting вариантом платформы Cloudflare Workers и возможностями для разработки приложений с использованием механизма Durable Objects. Основная идея в том, чтобы сделать модель программирования на основе Worker-ов пригодной для разработки серверных приложений, которые можно запускать не только в сети Cloudflare, но и в собственной инфраструктуре.
Платформа Deno предназначена для обособленного выполнения серверных приложений на языках JavaScript и TypeScript с использованием движка V8. Проект возглавлял Райан Даль (Ryan Dahl), создатель Node.js. Новая платформа была создана с целью предоставления более защищённого окружения и устранения концептуальных ошибок, допущенных в архитектуре Node.js. Для повышения безопасности обвязка вокруг движка V8 написана на языке Rust, а для обработки запросов в неблокирующем режиме применяется платформа Tokio. Runtime поставляется в форме одного самодостаточного исполняемого файла («deno»), не имеющего внешних зависимостей и не требующего какой-то особой установки в систему. Кроме runtime платформа Deno также выполняет роль пакетного менеджера и позволяет внутри кода обращаться к модулям по URL.
Отладчик с человеческим лицом — The RAD Debugger
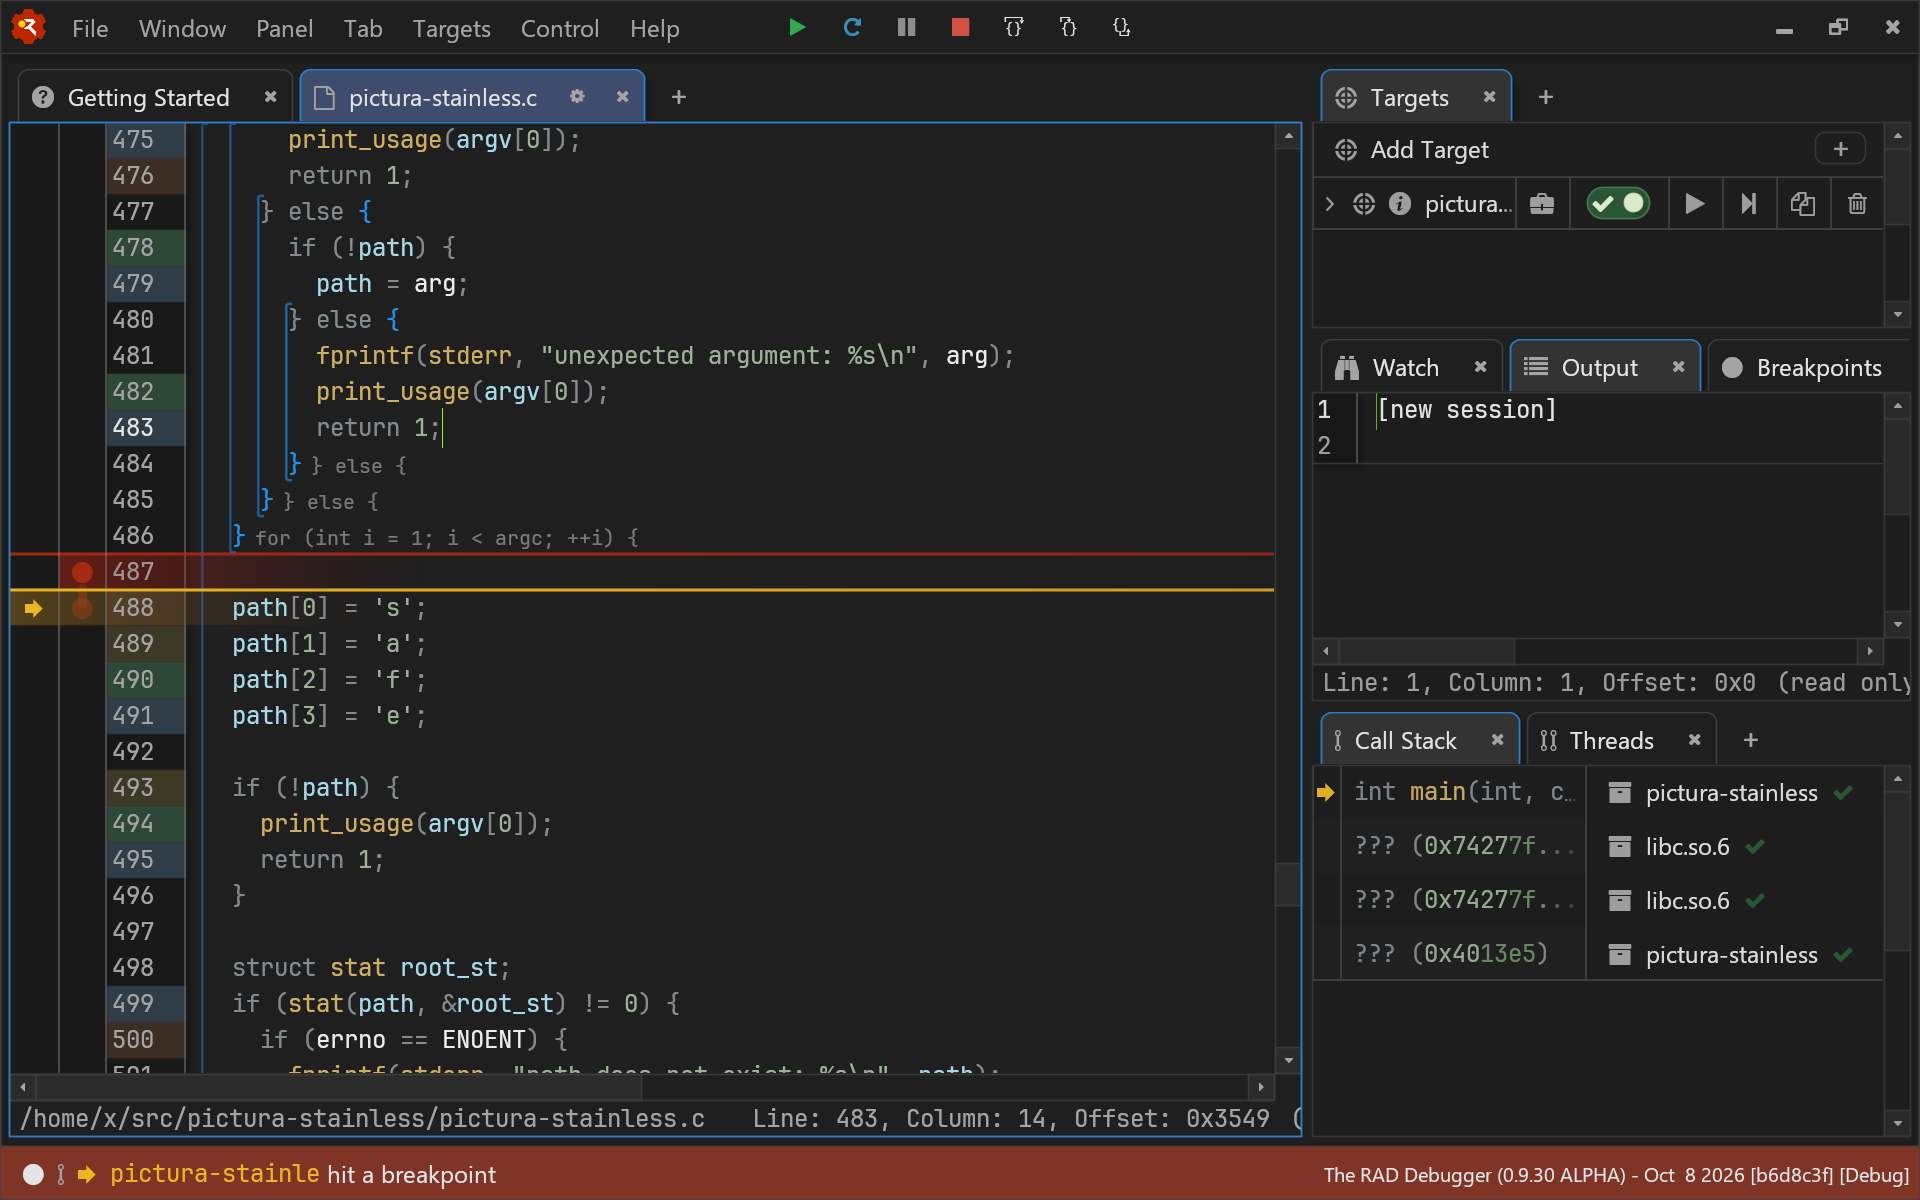
30 сентября стал доступен для сборки релиз v0.9.29-alpha отладчика The RAD Debugger, разрабатываемого компанией Epic Games, известной движком Unreal Engine, линейкой игр Unreal, Gears of War и Fortnite. Компания Epic Games поглотила компанию RAD Game Tools, что сделало возможным создавать новый отладчик с открытым исходным кодом, а не как проприетарный инструмент.
The RAD Debugger это нативный графический отладчик, предназначенный для отладки приложений пользовательского пространства (user-mode), с поддержкой отладки нескольких процессов (multi-process).
( читать дальше... )
Okular-session v1.0.0
Небольшая «обёртка» над Okular, позволяющая сохранять и восстанавливать сессии.
Okular-session сохраняет локальные пути к документам из Okular и восстанавливает их при запуске без аргументов. Для его работы требуется Linux, Bash 4 или более поздняя версия и Okular.
Написана на bash с использованием Codex.
Пример: во вкладках Okular открыт десяток pdf. При перезагрузке xfce (не закрывая Okular) текущая сессия может восстановиться. А может не восстановиться (при этом процесс okular ... -session ... висит, но без окна).
Можно:
- запустить Okular через значок Okular Session;
- по необходимости (или для сохранения сессии) просто закрыть Okular;
- при следующем старте через Okular Session все вкладки с открытыми файлами восстанавливаются.
Вышел llmhost 0.6.0-beta11

Вышел llmhost — локальный хостинг LLM с автоматическим управлением памятью и спекулятивным декодированием. Планировщик сам выбирает форму загрузки: целиком на карту, эксперты MoE в RAM или частичный сплит, подбирает контекст от свободной VRAM и запоминает живой замер памяти после каждой загрузки, чтобы следующий план был точнее. MTP-головы цепляются автоматически с проверкой совместимости по GGUF-мете. Всё, что автоматика решает сама, переопределяется в llmhost.conf на лету.
( читать дальше... )
24 октября в Москве пройдёт конференция Perl-Conf.Ru/26
24 октября 2026 года в РФ пройдёт ежегодная встреча разработчиков, использующих язык программирования Perl. Мероприятие Perl-Conf.Ru/26 пройдёт офлайн по адресу: Москва, ул. Лесная, д. 63, стр. 1. Сбор участников в 17:30.
Миссия Perl‑Conf.Ru — поддерживать российское Perl‑сообщество, способствовать обмену опытом и лучшими практиками, быть площадкой для общения коллег, аккумулировать экспертизу по Perl. Конференция проходит в гибридном формате: офлайн в Москве и онлайн-трансляция для тех, кто не сможет присутствовать лично.На конференции Perl‑Conf Ru/26 будут доклады на профильные темы, а также появится возможность обсудить актуальные вопросы с экспертами и спикерами, пообщаться вживую с разработчиками и обменяться опытом.
Участие в мероприятии Perl-Conf Ru/26 бесплатное, но требуется предварительная регистрация. Организаторы планируют онлайн-трансляцию события.
Объявлены результаты конкурса «Код логики»
На полях XXII Конференции разработчиков свободных программ вечером 3 октября были объявлены результаты конкурса «Код логики».
1 место
- Соболев Никита Андреевич, за вклад в проект Python
2 место
- Юрьев Леонид Валерьевич, за вклад в проект libmdbx
- Щапов Владислав Алексеевич, за вклад в проект zlib-ng
3 место
- Пугин Егор Владимирович, за вклад в проект Tesseract-OCR
- Маракасов Дмитрий Александрович, за вклад в проект Repology
- Садовников Владимир Юрьевич, за вклад в проект Linux Studio Plugins Project
( читать дальше... )
DOS Navigator портирован на Linux
Разработчик @unxed, неоднократно предпринимавший попытки запустить двухпанельный файловый менеджер DOS Navigator под Linux, добился, наконец, успеха. Для решения проблемы лицензионной чистоты встроенная модифицированная библиотека Turbo Vision для Паскаля, никогда не публиковавшаяся под открытой лицензией, была заменена на рерайт современного форка доступной легально C++-версии, с переходом на UTF-8 и современную классовую архитектуру взамен характерной для TV, но практически не применяющейся сегодня, объектной.
Заявлена работоспособность базовых функций, таких как навигация по панелям и копирование файлов.
( читать дальше... )
Релиз altctl 1.3.0 (alt-linux-toolkit) — инструмента для автоматизации обслуживания систем на базе ALT Linux
Состоялся релиз утилиты altctl 1.3.0 (проект alt-linux-toolkit), предназначенной для комплексного обслуживания, устранения типовых сбоев, диагностики и безопасного обновления дистрибутивов семейства ALT Linux (Simply Linux 10/11/11.2, Альт Рабочая станция, Альт Сервер, Sisyphus).
Инструмент спроектирован для автоматизации рутинных задач системного администрирования как на физическом оборудовании, так и в средах виртуализации (VirtualBox, KVM, VMware, Hyper-V).
Основные возможности и изменения в версии 1.3.0:
- Сетевой тюнинг APT и приоритет HTTPS: автоматическая генерация конфигурации /etc/apt/apt.conf.d/99altctl-network.conf (Pipeline-Depth 0, тайм-аут 30 с, 3 повтора) для устранения зависаний пакетного менеджера при загрузке объёмных индексов pkglist. Реализован приоритет HTTPS для зеркал с предварительной валидацией пакета apt-https и TLS-сертификатов (с безопасным откатом на HTTP).
- Интеграция с VirtualBox (профиль vm): автоматическое добавление пользователей в группу vboxsf для доступа к общим папкам с учётом специфики ALT Linux (диапазон UID обычных пользователей начинается с 500 в /etc/login.defs). Раздельный запуск сессионных служб VBoxClient под графический контроллер VMSVGA (драйвер vmwgfx). Контроль наличия модулей vboxguest при установке нового ядра через update-kernel до перезагрузки.
- Защита от «чёрного экрана» в ВМ: автоматическое маскирование спящих целей systemd (sleep.target, suspend.target, hibernate.target), принудительное отключение консольного бланкинга ядра (consoleblank=0) и экранных таймеров DPMS на уровнях Xorg и XFCE. Предусмотрены команды мягкого пробуждения виртуального экрана (altctl display wake) и безопасного перезапуска Display Manager.
- Синхронизация системного времени: настройка chrony с директивой makestep 1 -1 для мгновенной компенсации рассинхронизации часов после паузы или сна хоста. Поддержка аварийной установки времени по HTTP-заголовкам при закрытом UDP 123 и фоновый двухминутный таймер проверки часов (altctl-clock.timer).
- Раздельное обновление и безопасность: команда altctl update выполняет полный цикл — dist-upgrade, сборку модулей через update-kernel, удаление старых ядер и очистку кэша пакетов. Реализован модуль неразрушающего аудита altctl doctor (25+ проверок состояния системы). Все управляющие команды поддерживают безопасный режим моделирования --dry-run (-n).
Проект написан на Bash и распространяется под свободной лицензией.
Новые исправления уязвимостей в FreeBSD
29 сентября было объявлено об исправлении шести уязвимостей.
- CVE-2026-58098. Race в semop(2), с его помощью можно было сделать use-after-free и теоретически повысить привилегии. Надо отметить, что ещё совсем недавно исправлялась очень похожая ошибка в semctl(2).
- CVE-2026-58099, CVE-2026-58100 (только FreeBSD 15.1) Ошибки в реализации KQUEUE_CPONFORK могли приводить к use-after-free и подобному при race, что теоретически может позволить повысить привилегии.
- CVE-2026-101304, CVE-2026-101305, CVE-2026-101306. Разные уязвимости, позволявшие сбросить с файлового дескриптора директории флаг FD_RESOLVE_BENEATH (запрещающий переходить по ".." из него), что позволяло сбежать из файловой системы контейнера, если есть сообщник в другом контейнере, с которым есть связь через UNIX-сокет (сообщник мог прислать дескриптор своей директории, которая для другого контейнера получалась уже не ограничена).
- CVE-2026-101302. Уязвимость в ядерном TLS. Злонамеренный удалённый TLS1.3-хост может спровоцировать kernel panic. Если стоит kern.ipc.tls.enable=0 (это был дефолт до 14.х ветки включительно), то никакой софт точно не использует ядерный TLS и проблемы нет.
- CVE-2026-84782. Юзерспейсная уязвимость в openssl при использовании DTLS. Может приводить к отправке в сеть содержимого памяти за пределами буфера или к сегфолтам, если за пределами буфера памяти нет. Кажется, тут не требуется наличие атакующего. Кроме того, в сообщении упоминаются какие-то другие, минорные ошибки в openssl, которые не исправлены.
- CVE-2026-101303. Сисколл sendto() для UDPv6 не исправлял адрес назначения пакетов, которые программа в контейнере (jail) хочет отправить на loopback-адрес (а должен заменять их на адрес контейнера), что позволяло контейнеризованной программе общаться с хостовыми сервисами, слушающими локалхост по UDPv6. Данная уязвимость не затрагивает протоколы с установлением соединения (TCP), не затрагивает IPv4 и не затрагивает контейнеры с виртуализованным сетевым стеком.
Исправленные версии ОС: 14.4-RELEASE-p10, 14.5-RELEASE-p1, 15.0-RELEASE-p14, 15.1-RELEASE-p4.
AsyncFw 1.4.5
AsyncFw — это кроссплатформенный C++20-фреймворк с лицензией MIT для построения асинхронных сетевых и многопоточных приложений.
Основные возможности:
- собственный событийный цикл (AbstractThread) с поддержкой epoll, poll, io_uring;
- неблокирующие TCP- и TLS-сокеты (AbstractSocket, AbstractTlsSocket);
- HTTP/HTTPS-сервер и клиент, WebSocket;
- mDNS/DNS-SD и асинхронный DNS через c-ares;
- корутины C++20, таймеры, пулы потоков;
- сигналы/слоты через FunctionConnector;
- логирование (LogStream, Log);
- бинарная сериализация (DataArray, DataStream);
- кольцевая база данных RRD;
- FileSystemWatcher, SystemProcess, AddressResolver;
- интеграция с OpenSSL, zlib;
- Qt поддерживается опционально.
Архитектура модульная, ориентирована на событийно-ориентированное программирование и асинхронный обмен данными.
Сейчас на сайте
Copyright © Home Co. Ltd. LLC, 2008-2022 - Kurgan-Telecom.Ru - VDS/VPS Хостинг в Кургане - All Rights Reserved


